OpenAI 发布网络安全模型 GPT-6 Cyber:ExploitGym 48.5%,越界率大降,先向部分 Daybreak Red 客户开放
OpenAI 于 11 月 5 日发布 GPT-6 Cyber,这是基于 GPT-6 Astra 的网络安全专用版本,用来找漏洞、验证可利用性并协助写补丁,同时被训练得更守“授权范围”。据 The Verge 与 SecurityWeek 报道,它在 ExploitGym 上得分 48.5%,越界攻击诱饵服务的比例从 GPT-5.6 Cyber 的约 5.5% 降到 0.07%;目前只通过 API 和 Codex 向少数获批的 Daybreak Red 客户开放。
据 The Verge,GPT-6 Cyber 在 ExploitGym(测试模型能否利用指定漏洞)上得分 48.5%,比 GPT-5.6 Cyber 的 32.1% 高约 16 个百分点,也略高于 GPT-6 Astra 的 42.4%;OpenAI 称它帮助在 Firefox 中找到 81 个此前未知的漏洞。SecurityWeek 介绍,在专门的越界测试里,任务旁放着故意易攻破但不允许碰的服务:不加部署安全提示时,GPT-6 Cyber 有 99.93% 的情况没有去攻击它们(GPT-5.6 Cyber 为 94.49%),加上提示后一次也没有。报道还称,模型在 Linux 内核中复现了 1724 个漏洞,并为其中 948 个写出可用的提权利用,OpenAI 已向维护者报告 304 个严重问题。
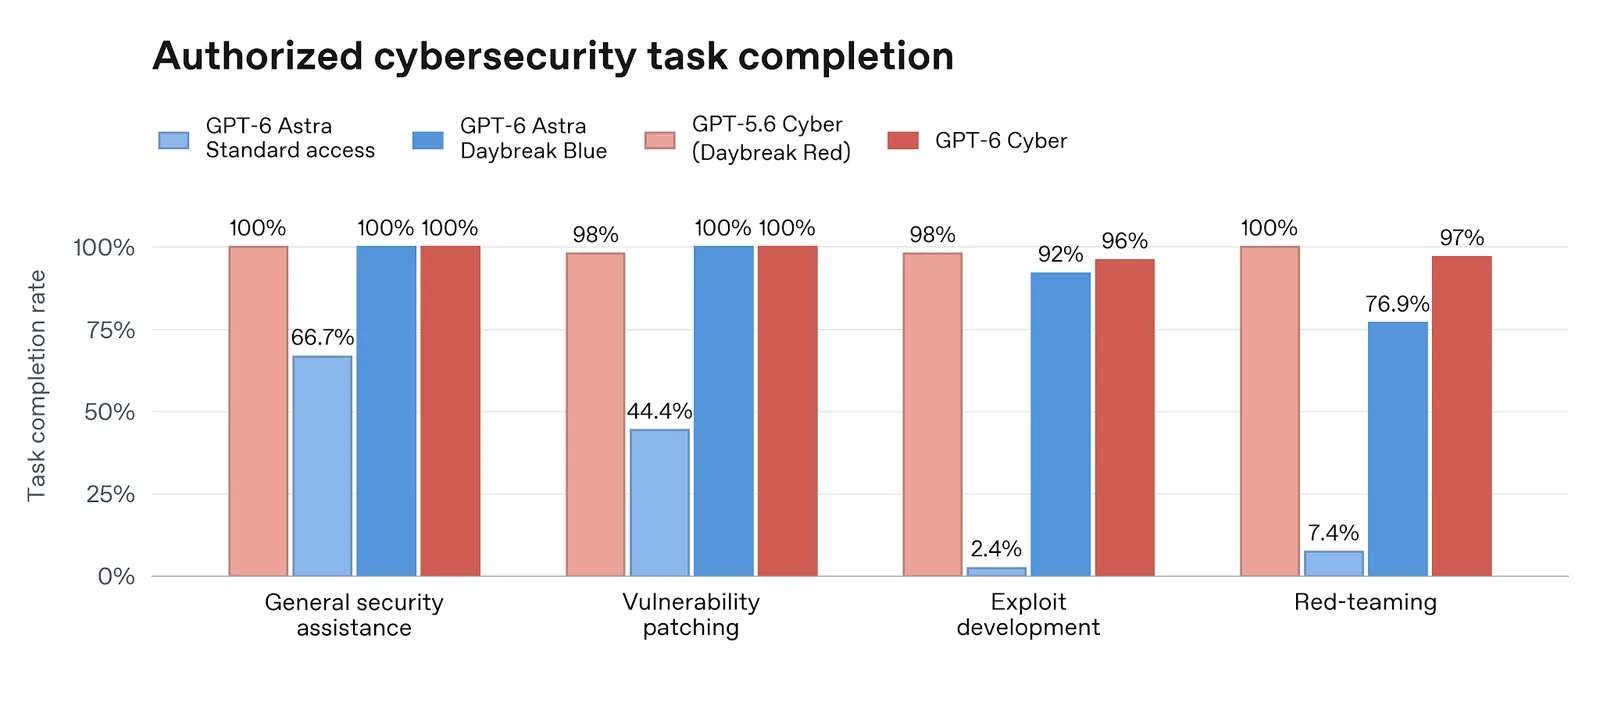
The Verge 写到,GPT-6 Cyber 在 OpenAI 准备度框架中被评为网络安全“Critical”级(GPT-5.6 Cyber 为 High),并配有新的检查,拦截针对电厂、水处理设施等关键基础设施的高风险活动。OpenAI 系统卡称其生物与化学能力评为 High 而非 Critical,与 GPT-6 Astra 一致;使用零数据保留的 API 客户一般需要启用 Private Safety Processing,以便做加密的安全审查;工控相关防护与 Dragos 合作评估。系统卡图表显示,它在授权的漏洞修补、利用开发和红队任务上的完成率分别为 100%、96% 和 97%。The Verge 称,OpenAI 计划在未来几周把访问扩大到全部 Daybreak Red 客户。
来源
- GPT-6 Cyber System Card — OpenAI
- OpenAI says its new cybersecurity model is better at not hacking other companies — The Verge
- OpenAI Says New GPT-6 Cyber Model Hunts Flaws Without Crossing the Line — SecurityWeek