Censys 发现约 1465 台暴露在公网的 ARTEX 控制台:这款开源 AI 自动渗透工具已被用于多起攻击
网络扫描公司 Censys 11 月 5 日发布报告称,截至 11 月 4 日,它观察到 1465 台主机运行着暴露在公网的 ARTEX 控制台,去掉两组配置相同的托管后约有 815 个独立部署。ARTEX 是 7 月发布的开源、由大模型驱动的自动渗透测试框架,已被 CrowdStrike 和微软关联到针对韩国金融机构和 ConnectWise 客户的攻击。
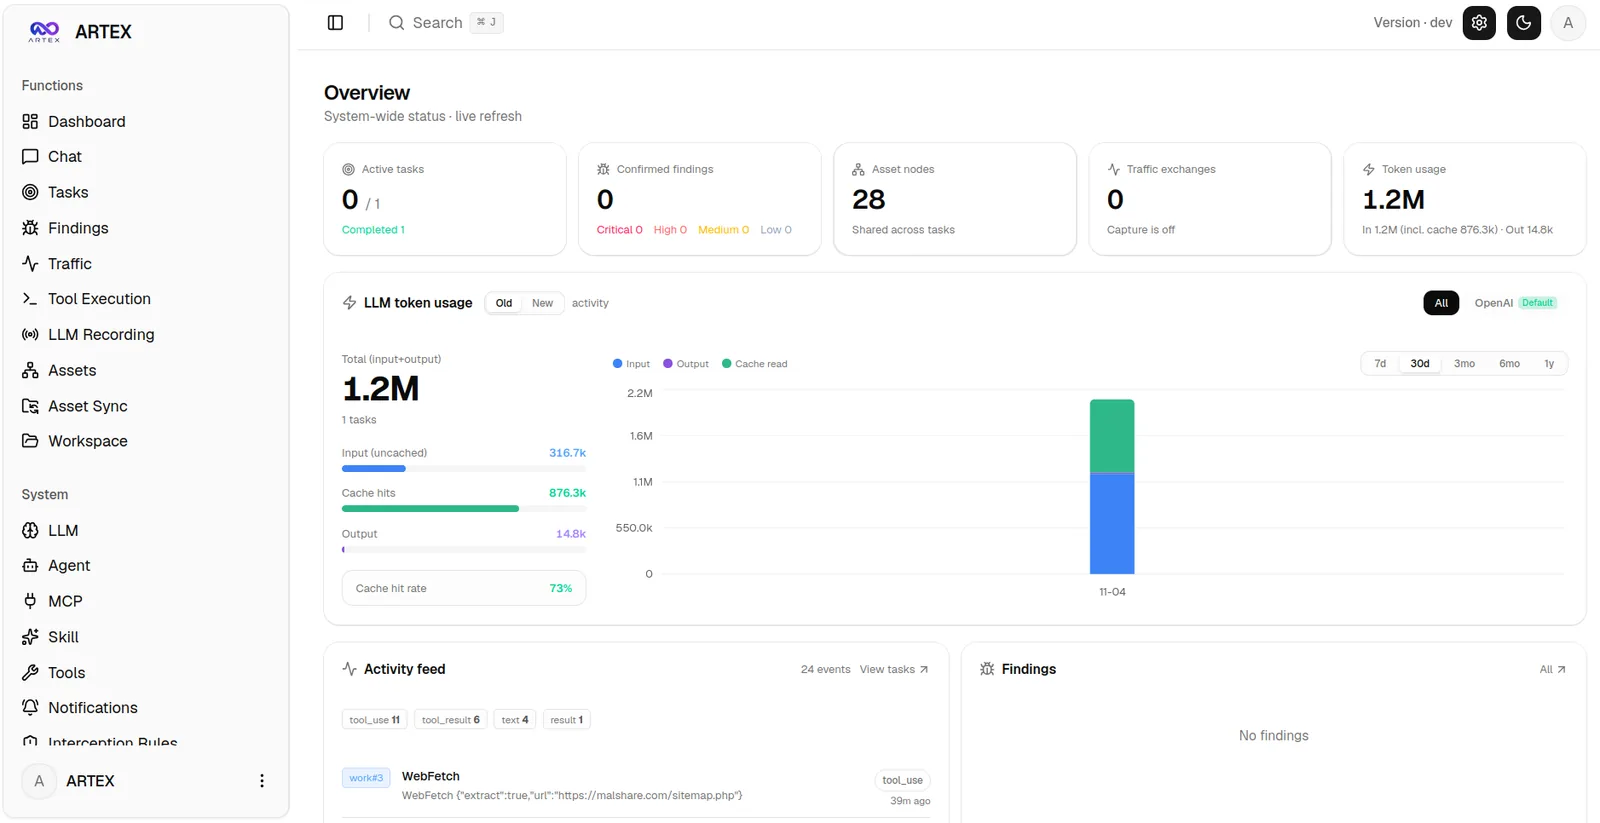
Censys 介绍,ARTEX 于 2026 年 7 月 26 日以 AGPL-3.0 许可在 GitHub 发布,用 Go 编写、配 Next.js 网页控制台:规划代理把用户目标拆成攻击“意图”,执行代理领取意图、运行 nmap 等工具并回写结果,如此循环直到达成目标;它可接入 Anthropic、OpenAI 或任何兼容 OpenAI 接口的模型。报告称,被 CrowdStrike 点名的那台服务器早在 8 月 18 日就有开放目录,比 CrowdStrike 报告早七周,攻击者用 DeepSeek v4.1-flash 作为主模型。开发者此后声明未参与攻击,并宣布转为闭源、不再发布,原仓库已下架,但存档、翻译和改名版本仍在流传。
除了数量,Censys 还发现 155 台 ARTEX 主机(10.6%)同时运行至少一种其他威胁,包括 Vshell、Cobalt Strike 和 Adaptix C2;另有 32 个开放目录暴露了后渗透工具包、投递程序和植入程序。ARTEX 控制台本身并不需要对公网开放,因此实际部署量可能更高。据 TechCrunch,800 多个部署无需密码即可访问;撰写报告的 Censys 首席安全研究员 Silas Cutler 表示,并非所有实例都被恶意使用,许多由授权测试人员运行。TechCrunch 还提到,与 ARTEX 相关的多起攻击利用的是弱口令、缺少多因素认证等简单问题。
来源
- ARTEX: Agentic Asbestos — Censys
- Hundreds of Artex AI hacking tools found publicly exposed to the web — TechCrunch