GitHub Code scanning AI Scan for PR 正式可用,补足 CodeQL 未覆盖语言
GitHub 于2026年10月15日宣布 Code scanning 的 AI Scan for pull requests 正式一般可用,可在 PR 变更中查找 CodeQL 尚未覆盖的语言与框架漏洞,发现为建议级且不阻断合并。
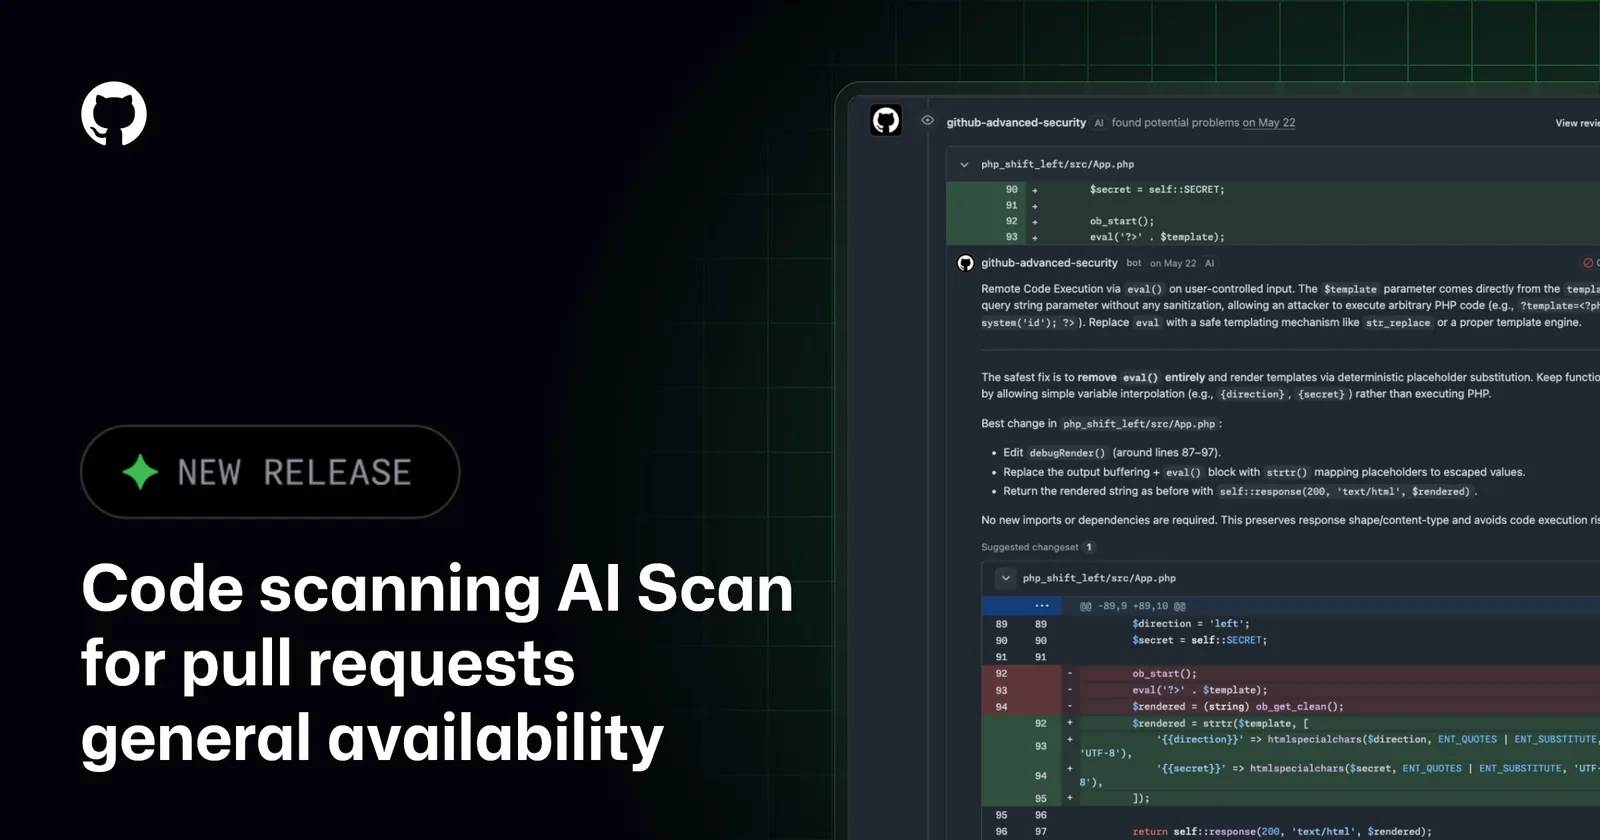
GitHub 于2026年10月15日宣布,Code scanning AI Scan for pull requests 已一般可用。它与 CodeQL 互补,针对 PR 变更查找 CodeQL 当前未覆盖的语言与框架中的漏洞,包括 PHP、Shell/Bash、Terraform 配置(HCL)、Dockerfile、Java 的 JSP、C# 的 Blazor 等。
在启用代码扫描且仓库生效的 AI Scan 设置打开时,AI Scan 会在 PR 上自动运行。发现会出现在 Conversation 与 Files changed 标签,并带 “AI” 标识以区别于 CodeQL;可包含风险说明与建议的 autofix。GitHub 明确:AI Scan 发现为建议级,不会使代码扫描检查失败,也不能通过规则集要求阻断合并;不对 fork 的 PR 或 Dependabot 创建的 PR 运行。
可用性:组织或个人账户拥有的公共仓库可用;组织拥有的私有与内部仓库需 GitHub Code Security 或 GitHub Advanced Security。不需要 GitHub Copilot 许可证。计费上,AI Scan for pull requests 消耗 Code Security AI Credits,用量显示在企业账单与许可证的 “AI usage” 中 Advanced Security 产品项下,并可设置 SKU 级预算。
来源
- AI Scan for pull requests generally available — GitHub Changelog