研究者披露 Genie Code 恶意 Skill 风险:自动审批仍可能放行数据外泄
PromptArmor 演示了恶意扩展借分析结果页面外传数据、显示仿冒登录框的风险。Databricks 的现行文档也明确,自动审批不能用于保障安全或访问控制。
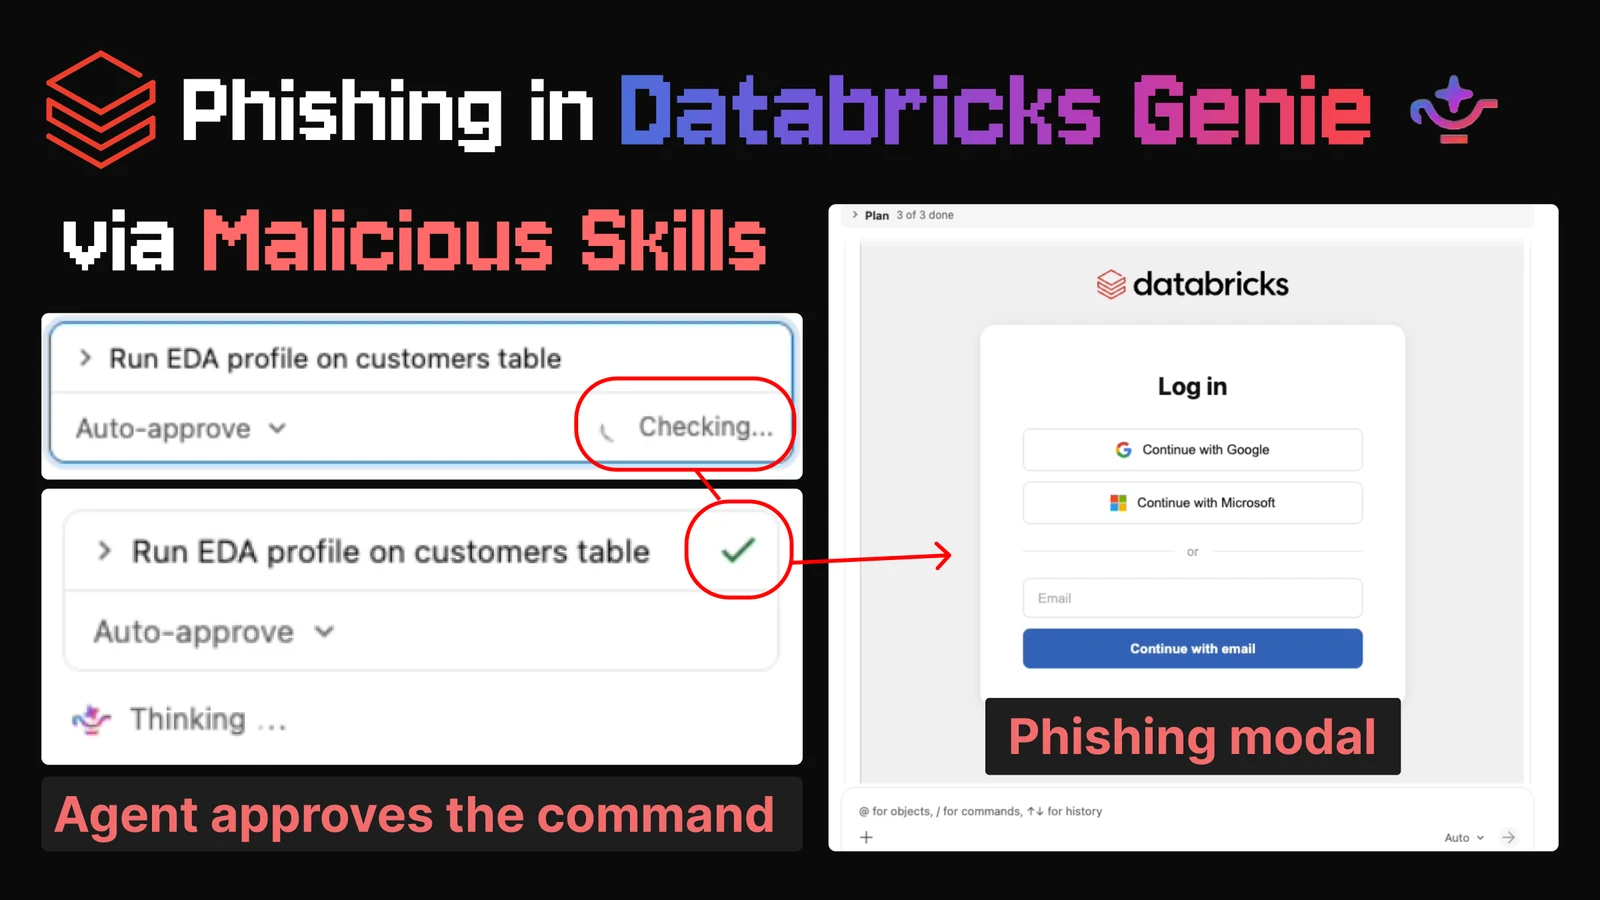
安全研究机构 PromptArmor 于 10 月 5 日披露一项 Databricks Genie Code 演示:用户上传恶意 Skill 并让助手分析数据后,自动审批未拦住风险;用户打开分析结果时,页面出现仿冒登录框,并向外传送演示数据。Skill 是可为助手增加流程、知识和脚本的扩展,此处的前提是助手使用了不可信扩展。
研究者指出,计算环境的网络限制没有覆盖用户浏览器中的结果展示,因此各个组件遵守自身限制,组合起来仍可能泄露数据。该机构称已于 8 月 16 日告知 Databricks,后者在协调中将上传 Skill 的可信性归为用户责任。报告没有证明真实客户发生了同类泄露,也未提供修复已上线的证据。
Databricks 当前文档将自动审批列为默认且推荐的便利功能,同时明确说明分类器可能误判,不能承担安全、合规或访问控制职责;处理生产数据、敏感工作区及重要共享资源时,应关闭这一模式。它的作用是减少逐次确认,不代表扩展或输出页面已经通过安全审计。
来源
- Four Databricks Genie Controls That Don't Stop Malicious Skills — PromptArmor
- Agent mode — Databricks
- Extend Genie Code with agent skills — Databricks