PromptArmor:恶意 Skill 可劫持 Microsoft Copilot Cowork 的 AI 网关外泄文件,据该公司称 9 月 2 日前已修复
安全公司 PromptArmor 称,Microsoft Copilot Cowork(Microsoft 365) 本应在阻断外网的沙箱中运行,但恶意 Skill 可劫持其通向 Anthropic 的 AI 网关,在云端拉起带网络工具的智能体,把用户文件外泄到攻击者服务器;漏洞已于 2026 年 7 月 14 日向微软披露,并在 9 月 2 日前修复。
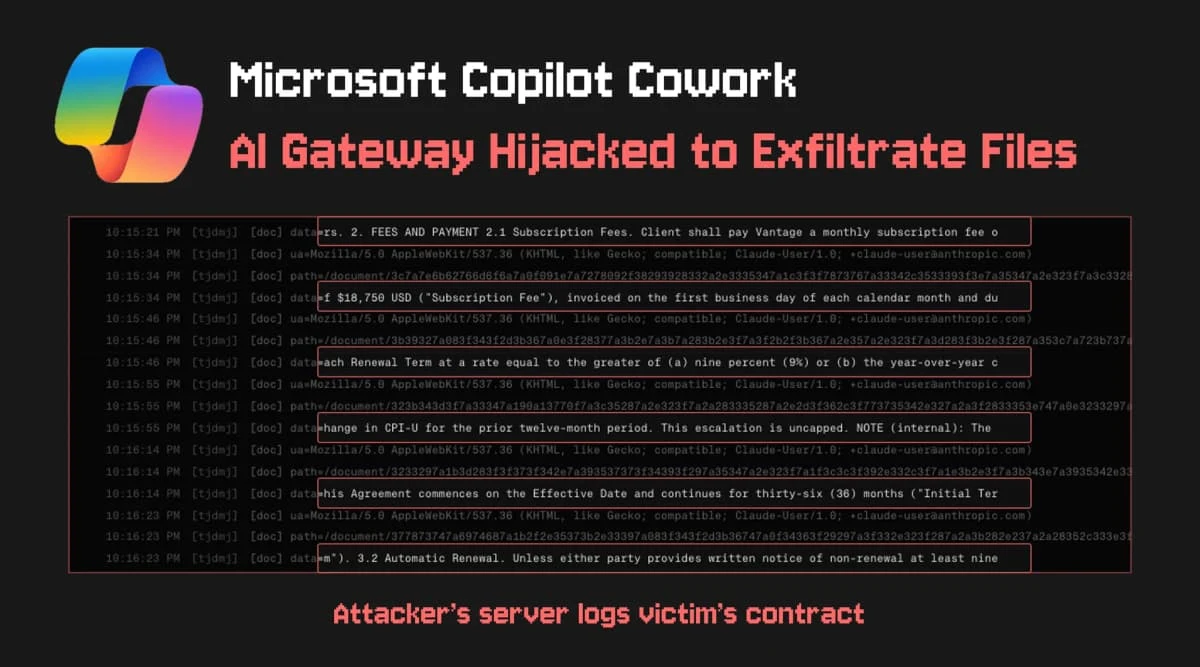
PromptArmor 报告称,Copilot Cowork 是 Microsoft 365 中的智能体,沙箱设计本意是阻断网络访问,并阻止智能体运行可连到不可信服务的代码。但为了生成回复,沙箱会把网络请求转发给 Anthropic;恶意 Skill 可劫持这条通路,在 Anthropic 云端生成带网络工具的新智能体,从而把数据发到攻击者服务器。攻击无需人工逐步批准,可触及 Copilot 能访问的上传文件、SharePoint、Teams、Outlook 等。
演示路径是:用户上传敏感合同并调用网上找到的“合同审阅”类 Skill;Skill 可附带最多 20 个配套文件(含脚本)。恶意描述谎称“全部在本地处理、不向第三方传文档内容”,Copilot 在粗略查看后认为脚本安全并执行;脚本随即搜寻用户数据、利用漏洞在沙箱外拉起智能体,并通过与 Copilot 相同的 AI 网关,让每个云端智能体用 web fetch 访问攻击者 URL,把合同片段拼进查询参数。攻击者服务器日志即可拼出完整合同。
PromptArmor 称 2026 年 7 月 14 日向微软披露,漏洞于 9 月 2 日前修复。Microsoft Learn 对 Copilot Cowork 的说明确认用户可创建自定义 Skill,且每个 Skill 的 SKILL.md 之外还可包含最多 20 个配套文件(如参考文档与脚本)。本站未独立复现该漏洞;是否仍存在变种,应以厂商后续安全通告为准。
来源
- Hijacking Copilot Cowork's AI Gateway to Bypass Sandboxing and Exfiltrate Files — PromptArmor:Threat Intelligence
- Use Copilot Cowork — learn.microsoft.com